
*Sastriadi: Sumber Data Bisa Dipertanggungjawabkan Atau Tidak
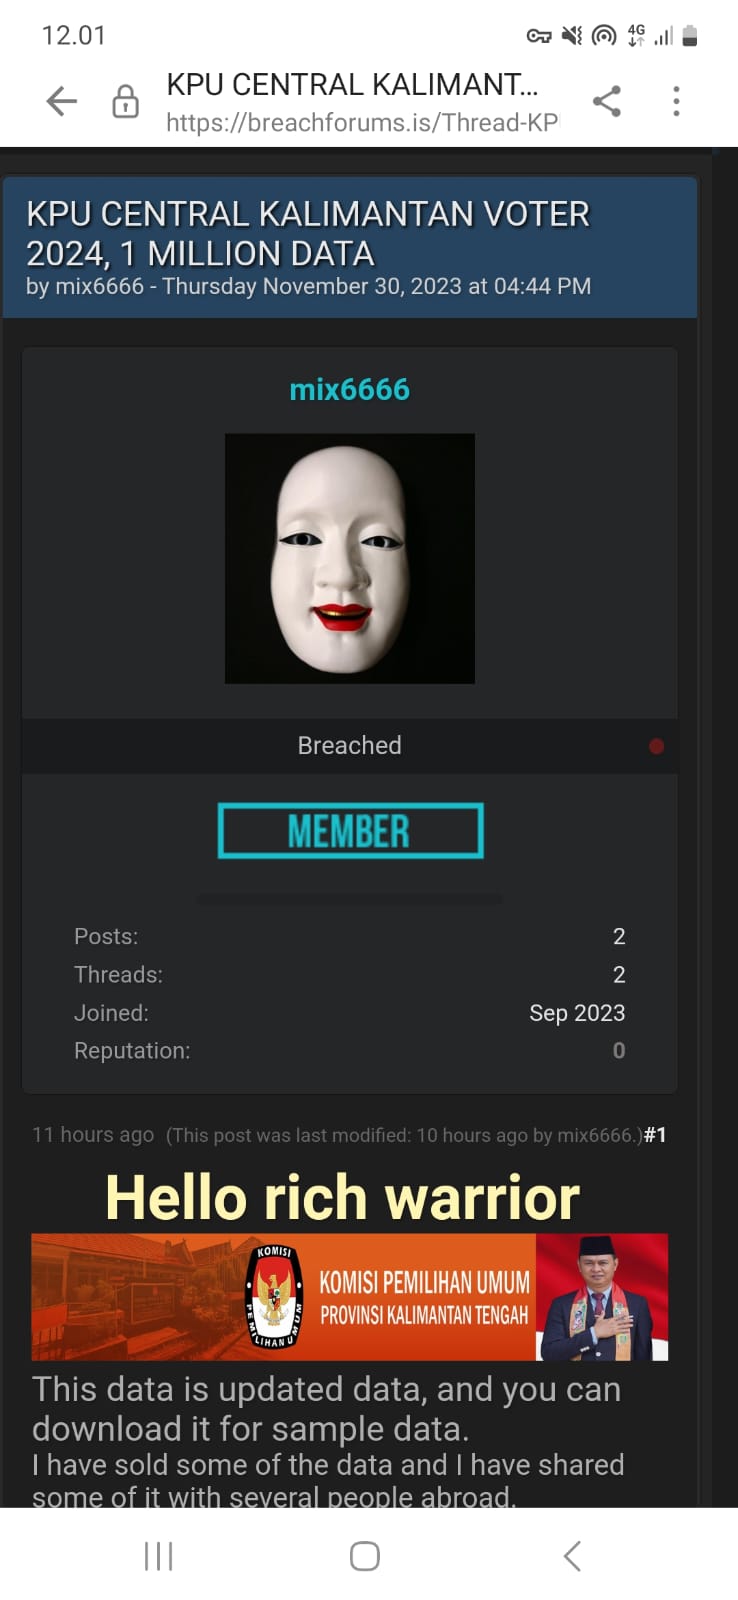
PALANGKA RAYA/TABENGAN.CO.ID – Asosiasi Programmer Indonesia (Aprogsi) menemukan kebocoran data Daftar Pemilih Tetap (DPT) yang diduga milik Komisi Pemilihan Umum (KPU) Kalimantan Tengah (Kalteng). Data sebanyak 1 juta nama tersebut diperjualbelikan di forum Darkweb.
Ketua Aprogsi Ahmad Hady Surya menjelaskan, temuan dugaan kebocoran data ini berawal dari patroli rutin yang dilakukan pihaknya pada malam hari untuk mengecek keamanan data di Indonesia.
“Saya ingin membantu instansi atau pihak lainnya untuk mengamankan database agar tidak disalahgunakan oknum yang tidak bertanggung jawab, selain memulihkan nama baik programmer kerap dipandang buruk sebagai hacker,” kata Ahmad Hady, ketika dikonfirmasi Tabengan, Minggu (3/12).
Dijelaskannya, ada sejumlah data yang beredar sebagai sampel, sehingga dilakukan blur. Di asosiasi sendiri, ada ribuan data yang sedang dilakukan validasi, mengingat data yang bocor tersebut lengkap berupa Nomor Induk Kependudukan (NIK), Nomor Kartu Keluarga (KK), nomor telepon, email, sampai alamat Tempat Pemungutan Suara (TPS).
Menurut Hady, kebocoran data ini tidak semata urusan KPU RI, karena yang dilakukan ini by sistem ke server data yang ada di KPU Kalteng. Vendor input data harus dipertanyakan dari pengamanan datanya. Karena data ini bahaya apabila digunakan untuk hal yang bahaya.
“Saya rasa jangan menganggap enteng atau sederhana persoalan kebocoran data Kalteng ini. Data yang dibocorkan ini diperjualbelikan di berbagai forum. Apabila data yang bocor ini adalah benar data KPU, bisa memicu respons publik di Kalteng, berupa ketidak percayaan kepada KPU. Bahkan memunculkan presepsi negatif dari masyarakat,” katanya.
Hal yang paling bahaya, lanjut Hady, bisa saja dijadikan KTP palsu yang akan digunakan saat pencoblosan Pemilu 2024. Ini harus diantisipasi, karena biasanya ketika menjelang penutupan suara, 1 jam sebelum orang yang belum memilih bisa memilih, orang yang tidak terdaftar bisa digunakan hak pilihnya dengan data dari NIK tersebut.
Hady mengemukakan, data-data tersebut dijual dengan harga paling murah Rp50 juta. Paling mahal Rp100-Rp200 jutaan. Data itu diperjualbelikan kepada para pencari data atau para propelink data. Bahaya apabila data ini tersebar atau diperjualbelikan, untuk membobol akun media sosial sangat mungkin dilakukan.
“Jika pelaku mengetahui nomor NIK kita, di mana dalam NIK terdapat tanggal lahir yang bisa digunakan untuk melakukan pembobolan, bisa juga dipakai untuk pinjaman ilegal di situs Pinjaman Online. Penyalahgunaan NIK tidak hanya dapat digunakan untuk membobol akun media sosial, tetapi bisa juga digunakan membobol akun e-wallet seperti, Gopay, DANA, ShopeePay, dan OVO,” papar pria asal Sukamara tersebut.
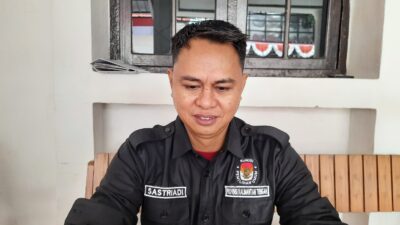
Sementara itu, Ketua KPU Kalteng Sastriadi ketika dikonfirmasi Tabengan menyampaikan, ada beberapa hal yang menjadi penjelasan KPU Kalteng. Pertama, kasus kebocoran data ini sudah menjadi kewenangan pusat.
“Masalah kebocoran data tersebut sudah ditangani oleh KPU RI,” kata Sastriadi.
Kedua, Sastriadi menegaskan bahwa KPU hanya sebagai user, bukan pengelola aplikasi. Ketiga, KPU balik mempertanyakan sumber data itu apakah bisa dipertanggungjawabkan atau tidak? ded/hil